
مخاطر أمان ووردبريس: 12 تهديداً رئيسياً يجب أن يعرفها كل مالك موقع إلكتروني
يمنح ووردبريس أصحاب المواقع الإلكترونية حرية إنشاء أي شيء تقريبًا، بدءًا من المدونات الشخصية ومواقع الشركات وصولًا إلى منصات العضوية والمتاجر الإلكترونية المتكاملة. وتأتي هذه المرونة بشكل كبير من نظامه البيئي الضخم من الإضافات والقوالب.
ومع ذلك، فإن كل إضافة أو سمة أو حساب مسؤول أو تكامل خارجي جديد قد يشكل خطراً أمنياً محتملاً إضافياً.
اعتباراً من 16 يوليو 2026، يُستخدم نظام “ووردبريس” (WordPress) في حوالي 41.2% من إجمالي مواقع الويب، ويستحوذ على قرابة 59.1% من سوق أنظمة إدارة المحتوى المعروفة. وتُكسبه هذه الشعبية مزايا عديدة، مثل الفائدة العملية والدعم القوي والانتشار الواسع، إلا أنها تجعل مواقع “ووردبريس” أيضاً أهدافاً جذابة للهجمات الآلية.
لا يُعتبر نظام ووردبريس نفسه غير آمن تلقائياً. في كثير من الحالات، تتأثر المواقع الإلكترونية المخترقة بإضافات قديمة، أو قوالب غير مُصانة جيداً، أو كلمات مرور مسروقة، أو إعدادات استضافة غير آمنة، أو عدم وجود مراقبة منتظمة.
يوضح هذا الدليل المقدم من EG-WP أهم المخاطر الأمنية التي تهدد مواقع “ووردبريس” (WordPress)، وكيف يستغلها المهاجمون، وما يمكن لأصحاب المواقع القيام به لحماية الإضافات والقوالب وبيانات العملاء وعوائد الأعمال عبر الإنترنت.
ما مدى خطورة التهديدات الأمنية في ووردبريس؟
يخلق حجم منظومة “ووردبريس” (WordPress) مساحة هجوم واسعة ومتغيرة باستمرار.
سجلت “باتشستاك” (Patchstack) 11,334 ثغرة أمنية جديدة في منظومة “ووردبريس” (WordPress) خلال عام 2025، مما يمثل زيادة بنسبة 42% مقارنة بعام 2024. وقد اعتُبرت نحو 36% من تلك الثغرات خطيرة بما يكفي لتشكل تهديداً فعلياً، في حين صُنفت 17% منها على أنها ذات أولوية عالية ومن المحتمل أن تكون عرضة لهجمات آلية.
التفصيل الأهم هو المكان الذي عُثر فيه على تلك الثغرات:
- تم اكتشاف 91% منها في إضافات ووردبريس.
- تم اكتشاف 9% منها ضمن محاور
- لم يُرصد سوى ست حالات في نواة ووردبريس (WordPress core)، وصُنِّفت تلك الحالات على أنها مشكلات منخفضة الأولوية.
تُظهر هذه الأرقام أن أمان “ووردبريس” (WordPress) لا يقتصر ببساطة على تثبيت أحدث إصدار من المنصة؛ إذ يتعين على أصحاب المواقع إدارة البيئة بالكامل، بما في ذلك جميع الإضافات (plugins) والقوالب والحسابات وخدمات الاستضافة والاتصالات مع أطراف خارجية.
تتميز حركة مرور الهجمات أيضاً بمستوى عالٍ من الأتمتة؛ فقد أفادت شركة “Wordfence” بتسجيل أكثر من 54 مليار طلب ضار وصدّ أكثر من 55 مليار هجوم متعلق بكلمات المرور خلال عام 2024. كما حظرت الشركة ما يقرب من تسعة مليارات محاولة لهجمات البرمجة عبر المواقع (XSS) و1.1 مليار محاولة لحقن أوامر SQL.
لذا، لا ينبغي للموقع الإلكتروني الصغير أن يفترض أنه غير مهم بما يكفي ليكون هدفاً للهجمات؛ فبرمجيات الروبوت لا تبحث فقط عن العلامات التجارية الشهيرة، بل تقوم بمسح مستمر لأعداد كبيرة من المواقع بحثاً عن إصدارات معروفة من الإضافات البرمجية (plugins)، وصفحات تسجيل دخول مكشوفة، وكلمات مرور ضعيفة، وثغرات أمنية لم تتم معالجتها.
1. إضافات ووردبريس (WordPress) القديمة
تُعد الإضافات (Plugins) القديمة واحدة من أبرز المخاطر الأمنية في ووردبريس.
تُضيف الإضافات (Plugins) ميزات مفيدة مثل نماذج الاتصال، وبوابات الدفع، وأدوات بناء الصفحات، وأدوات التحكم في تحسين محركات البحث (SEO)، والنسخ الاحتياطي، ومرشحات المنتجات، وأنظمة العضوية. ومع ذلك، فهي تضيف أيضاً وظائف جديدة تتعلق بـ PHP وJavaScript وقواعد البيانات وواجهات برمجة التطبيقات (APIs) إلى الموقع الإلكتروني.
عندما يكتشف باحث أمني ثغرةً في إحدى الإضافات البرمجية، قد يُصدر المطور نسخةً مُحدَّثة تتضمن إصلاحاً لها. وبمجرد أن تصبح المعلومات المتعلقة بتلك الثغرة متاحةً للعامة، يمكن للمهاجمين إنشاء عمليات فحص آلية للبحث عن المواقع التي لا تزال تستخدم النسخة المُتأثرة بالثغرة.
تُشير وثائق إدارة WordPress الرسمية إلى أن الحفاظ على تحديث WordPress والإضافات والقوالب يُعد أهم إجراء أمني للمنصة، كما توصي باختيار المنتجات التي تستمر في تلقي تحديثات فعالة ومستمرة.
ينبغي على أصحاب المواقع الإلكترونية:
- قم بتحديث الإضافات بمجرد توفر إصلاحات أمنية مستقرة.
- أزِل الإضافات التي لم تعد هناك حاجة إليها.
- استبدل الإضافات المهجورة ببدائل تخضع لصيانة نشطة.
- تحقّق مما إذا كان التحديث يتضمن إصلاحاً أمنياً.
- أنشئ نسخة احتياطية قبل تثبيت التحديثات الرئيسية.
- اختبر التحديثات المهمة على موقع تجريبي (Staging site) كلما أمكن ذلك.
لا يكفي دائمًا تعطيل المكون الإضافي غير المستخدم؛ إذ قد تظل ملفاته موجودة على الخادم، مما قد يشكل مخاطر غير ضرورية. لذا، ينبغي عادةً إزالة المكونات الإضافية التي لم تعد هناك حاجة إليها بشكل كامل.
2. المواضيع المعرضة للخطر أو المتروكة
لا تقتصر تأثيرات القوالب على المظهر المرئي للموقع الإلكتروني فحسب، بل تشمل العديد من قوالب ووردبريس الحديثة نماذج مخصصة، وأدوات بناء الصفحات، ورموز مختصرة، وأدوات مصغّرة، وميزات الحساب، وإضافات مدمجة، ووظائف متقدمة أخرى.
وهذا يعني أن القالب قد يحتوي على ثغرات أمنية، تماماً كما هو الحال مع الإضافة البرمجية.
تُعد القوالب المهجورة خطيرةً بشكل خاص؛ إذ قد لا تحظى المشكلات المكتشفة حديثاً فيها بأي تحديثات إصلاحية (patches). فقد يستمر الموقع الإلكتروني في العمل والظهور بشكل طبيعي، رغم اعتماده على شيفرة برمجية لم تخضع للمراجعة أو التحديث منذ سنوات.
حتى القالب غير النشط قد يترك ملفات على حساب الاستضافة؛ لذا ينبغي على أصحاب المواقع عموماً الاحتفاظ بالقالب النشط، وقالب افتراضي حديث من “ووردبريس” (WordPress) لأغراض استكشاف الأخطاء وإصلاحها، مع إزالة القوالب غير الضرورية.
قبل اختيار السمة، تحقق مما يلي:
- مدى حداثة آخر تحديث له.
- ما إذا كان يدعم الإصدارات الحالية من ووردبريس (WordPress) وPHP.
- ما إذا كان المطور يُصدر إصلاحات دورية.
- ما إذا كان يمكن تحديث الإضافات المدمجة بشكل منفصل.
- ما إذا كانت تتوفر وثائق واضحة ودعم.
3. افتراض أن “المميز” (Premium) يعني الأمان التام
إن الدفع مقابل إضافة أو قالب لا يزيل المخاطر الأمنية تلقائياً.
يمكن للبرمجيات المتميزة أن توفر دعماً احترافياً، وتحديثات متكررة، وتوثيقاً أفضل، وعملية تطوير أكثر تنظيماً؛ ومع ذلك، تظل هذه البرمجيات برمجيات، وقد تحتوي على أخطاء.
تلقت شركة Patchstack ما مجموعه 1,983 تقريراً صحيحاً عن ثغرات أمنية تتعلق بمكونات WordPress المدفوعة أو تلك التي تتبع نموذج “freemium” (المجاني مع خيارات مدفوعة) وذلك خلال أبحاثها لعام 2025. وقد صنفت الشركة 59% من هذه التقارير على أنها ذات أولوية عالية، و17% أخرى على أنها ذات أولوية متوسطة. وبشكل إجمالي، اعتبرت Patchstack أن 76% من الثغرات المكتشفة في المكونات المدفوعة التي خضعت للفحص قابلة للاستغلال في هجمات فعلية.
لا يعني هذا أن على أصحاب المواقع تجنب منتجات “ووردبريس” (WordPress) المميزة، بل يعني ضرورة اختيارها بعناية وصيانتها بشكل سليم.
عند شراء تراخيص تفعيل لإضافات أو قوالب “ووردبريس” (WordPress)، لا تكتفِ بالنظر إلى قائمة الميزات؛ إذ إن توفر التحديثات، ونظافة ملفات التثبيت، ونشاط المطور، وتوافق الإصدارات، ومراقبة الثغرات الأمنية، ووجود دعم فني موثوق، تُعد أموراً لا تقل أهمية عن التصميم أو الوظائف التي يوفرها المنتج.
في EG-WP، ينبغي التعامل مع منتجات WordPress باعتبارها جزءاً طويل الأمد من البنية التحتية التقنية للموقع الإلكتروني، وليس مجرد ملفات تُثبَّت لمرة واحدة ثم يُنسى أمرها.
4. تصحيحات أمنية متأخرة أو مفقودة
يُعد تثبيت التحديثات أمراً ضرورياً، ولكن التحديث لا يمكنه حماية الموقع الإلكتروني إذا لم يقم المطور بإصدار تحديث له.
وفقاً لشركة “Patchstack”، فإن 46% من الثغرات الأمنية التي تم الكشف عنها خلال دورة إعداد التقارير لعام 2025 لم تحصل على إصلاح من المطورين قبل الإعلان عنها علناً. ويخلق هذا الوضع فترة حرجة قد يكون فيها المهاجمون على دراية بالثغرة، في حين لا يزال أصحاب المواقع المتضررة يفتقرون إلى أي تحديث رسمي متاح.
تشمل الاستجابات المحتملة: تعطيل الميزة المتأثرة مؤقتاً، أو استبدال المنتج المعرض للخطر، أو تقييد الوصول، أو تطبيق تصحيح افتراضي عبر جدار حماية تطبيقات الويب، أو اتباع توجيهات محددة صادرة عن المطور أو الباحث الأمني.
ولهذا السبب، يتطلب تأمين موقع “ووردبريس” (WordPress) بفعالية وجود طبقات حماية متعددة؛ فالتحديثات تُعد أمراً بالغ الأهمية، لكن لا ينبغي أن تكون خط الدفاع الوحيد للموقع.
5. كلمات المرور الضعيفة وهجمات القوة الغاشمة لتسجيل الدخول
لا تزال كلمات المرور الضعيفة أو المُعاد استخدامها واحدةً من أكثر مخاطر أمن “ووردبريس” (WordPress) التي يمكن تجنبها.
في هجمات “القوة الغاشمة” (Brute-force attack)، تقوم أنظمة آلية بتجربة أسماء المستخدمين وكلمات المرور بشكل متكرر حتى تعثر على تركيبة صحيحة. كما قد يستخدم المهاجمون بيانات اعتماد مُسرَّبة من خدمة أخرى، آملين أن يكون مدير موقع “ووردبريس” (WordPress) قد أعاد استخدام كلمة المرور نفسها.
يُعد حجم هذا النشاط هائلاً؛ ففي الربع الرابع من عام 2025 وحده، أفادت “Wordfence” بأنها حظرت 13.8 مليار محاولة تسجيل دخول تعتمد على هجمات “القوة الغاشمة” (brute-force)، صادرة عن نحو 40.9 مليون عنوان IP فريد عبر المواقع الإلكترونية التي تحميها.
يمكن لعملية تسجيل الدخول الناجحة أن تمنح المهاجم إمكانية الوصول إلى الصفحات، والإضافات البرمجية، وسجلات العملاء، وإعدادات المتجر، وأنظمة الدفع المدمجة، وأدوات الإدارة. وتتفاقم المخاطر بشكل أكبر عندما يتشارك عدة مستخدمين في حساب إداري واحد، أو عندما يحتفظ موظفون سابقون بصلاحيات الوصول.
يجب أن يستخدم كل موقع ووردبريس:
- كلمات مرور طويلة وفريدة يتم إنشاؤها بواسطة مدير كلمات المرور.
- المصادقة الثنائية للمسؤولين ومديري المتاجر.
- تحديد محاولات تسجيل الدخول أو التقييد الذكي للمعدل.
- حسابات فردية لكل عضو في الفريق.
- أدنى دور مستخدم مطلوب لعمل كل شخص.
- الإزالة الفورية للحسابات التي لم تعد هناك حاجة إليها.
توصي ووردبريس (WordPress) باستخدام المصادقة الثنائية؛ نظراً لأن كلمات المرور قد تكون عرضة للتخمين أو السرقة أو إعادة الاستخدام أو التسريب أثناء اختراق خارجي للبيانات. وتُضيف المصادقة الثنائية خطوة إضافية للتحقق من الهوية، مما يقلل من قيمة كلمة المرور في حال سرقتها.
يمكن أن يؤدي تغيير اسم المستخدم الافتراضي للمسؤول إلى الحد من المحاولات الآلية البسيطة، ولكنه لا ينبغي بأي حال من الأحوال أن يغني عن استخدام كلمات مرور قوية ومصادقة ثنائية العامل.
6. ملفات الإضافات والقوالب الخبيثة أو المُعدّلة أو المقرصنة (Nulled)
قد تبدو الإضافة المميزة (Premium plugin) التي تُعرض مجانًا عبر موقع تنزيل غير معروف وكأنها صفقة مغرية، إلا أن الملف في الواقع قد يكون قد عُدِّل قبل رفعه.
يمكن للمهاجمين إخفاء تعليمات برمجية خبيثة داخل حزمة إضافة (plugin) أو سمة (theme). وقد تؤدي هذه التعليمات البرمجية إلى إنشاء حسابات مسؤولين غير مصرح بها، أو حقن إعلانات، أو إعادة توجيه الزوار، أو جمع معلومات حساسة، أو توفير وصول مستمر إلى الخادم.
يكمن الخطر في أن المنتج قد يظل يعمل كما هو متوقع؛ إذ يمكن لأداة إنشاء الصفحات أن تواصل إنشاء الصفحات، أو يمكن للقالب أن يستمر في عرض التصميم الصحيح، في حين تعمل شيفرة برمجية خفية في الخلفية.
رصدت Wordfence برمجيات خبيثة في حوالي 467,000 موقع إلكتروني محمي خلال الربع الرابع من عام 2025، بمتوسط 55 ملفاً مصاباً لكل موقع متضرر. كما أشارت بياناتها إلى أن البرمجيات الخبيثة المكتوبة بلغة PHP غالباً ما ترتبط بالأبواب الخلفية (backdoors)، وأغلفة الويب (web shells)، وبرمجيات سرقة المعلومات، وأدوات سرقة بيانات الدفع (payment skimmers).
لتقليل هذا الخطر، ينبغي الحصول على منتجات ووردبريس من مصدر موثوق يوفر معلومات واضحة عن الإصدار وملفات تثبيت غير معدلة. يجب على أصحاب المواقع تجنب مواقع التنزيل غير المعروفة التي تستخدم برامج مقرصنة، وفحص الحزم الجديدة، والاحتفاظ بنسخ احتياطية موثوقة قبل تثبيت أي شيء.
بالنسبة لعملاء EG-WP، ينبغي مراعاة الجوانب الأمنية عند اختيار أي إضافة (Plugin) أو قالب (Theme) وتفعيله؛ فمع أن السعر عامل مهم، إلا أن سلامة الملفات، وإمكانية الحصول على التحديثات، والتوافقية، والدعم الفني الموثوق، تُعد عوامل لا تقل أهمية عن ذلك.
7. ثغرات حقن SQL
يخزّن ووردبريس (WordPress) معلومات الموقع الإلكتروني في قاعدة بيانات. وقد تشمل هذه المعلومات المقالات، وحسابات المستخدمين، والإعدادات، والطلبات، وبيانات العملاء، ومعلومات المنتجات.
تنشأ ثغرة حقن SQL (SQL Injection) عند إدخال بيانات غير آمنة في استعلام قاعدة بيانات. وقد يتيح الهجوم الناجح للمهاجم قراءة سجلات خاصة، أو تعديل معلومات، أو حذف بيانات، أو تجاوز آليات المصادقة، أو التدخل في عمليات قاعدة البيانات.
شكلت ثغرات حقن SQL ما يقرب من 6.92٪ من ثغرات نظام WordPress البيئي التي سجلتها Patchstack في عام 2026. على الرغم من أن هذه النسبة أقل من ثغرات XSS أو التحكم في الوصول المعطل، إلا أن العواقب المحتملة قد تكون وخيمة.
لا يستطيع أصحاب المواقع إصلاح أكواد الإضافات غير الآمنة بمجرد تغيير إعدادات ووردبريس. تعتمد الحماية على تثبيت تحديثات المطورين، واستبدال المنتجات المهجورة، واستخدام جدار حماية لتطبيقات الويب، وتقييد صلاحيات قاعدة البيانات، والاحتفاظ بنسخ احتياطية قابلة للاسترداد.
8. البرمجة عبر المواقع (Cross-Site Scripting)
كانت البرمجة النصية عبر المواقع، والتي يتم اختصارها عادةً باسم XSS، هي فئة الثغرات الأمنية الأكثر شيوعًا في WordPress في إحصائيات Patchstack لعام 2026، حيث تمثل ما يقرب من 32.82٪ من الثغرات الأمنية التي تم الكشف عنها.
تحدث ثغرة XSS عندما يقبل موقع إلكتروني محتوى غير آمن ويرسله إلى متصفح الزائر دون التحقق منه أو ترميزه بشكل صحيح؛ وحينها قد يقوم المتصفح بتنفيذ هذا المحتوى لأنه يبدو وكأنه صادر عن موقع موثوق.
اعتماداً على طبيعة الثغرة الأمنية، قد يتمكن المهاجم من تعديل المحتوى المعروض، أو إعادة توجيه الزوار، أو الوصول إلى معلومات الجلسة، أو انتحال شخصية المستخدمين، أو تنفيذ إجراءات عبر حساب مُسجَّل الدخول.
يمكن لكل من نماذج التعليقات، وحقول البحث، ونماذج الاتصال، ومراجعات المنتجات، وحقول الملف الشخصي، وأدوات بناء الصفحات، ولوحات التحكم الإدارية معالجة المدخلات التي يتحكم فيها المستخدم؛ لذا يجب على الإضافات (البرمجيات الملحقة) الآمنة التحقق من صحة المعلومات الواردة وترميز المحتوى بشكل آمن قبل عرضه.
ينبغي على أصحاب المواقع تحديث الإضافات المتأثرة بسرعة، وتجنب منح المستخدمين غير الموثوق بهم صلاحيات نشر أو تعديل غير ضرورية.
9. استضافة وإعدادات خادم غير آمنة
حتى الإضافات والقوالب التي تحظى بصيانة جيدة لا يمكنها توفير حماية كاملة لموقع إلكتروني مُستضاف على خادم ضعيف التأمين.
يُصنّف ووردبريس استغلال الثغرات البرمجية القديمة ومحاولات تخمين كلمات المرور العشوائية كأكثر أنواع الهجمات شيوعًا. وتوصي إرشاداته الرسمية لتعزيز الأمان بتوفير حماية إضافية لمنطقة الإدارة، واستخدام اتصالات HTTPS مشفرة، وتأمين صلاحيات الملفات، وإجراء نسخ احتياطية منتظمة.
يجب أن تتضمن بيئة استضافة WordPress الآمنة إصداراً مدعوماً من PHP، وآليات لمراقبة البرمجيات الخبيثة، وبروتوكول HTTPS، وحماية على مستوى الخادم، وحسابات معزولة، وعمليات نسخ احتياطي منتظمة، وإجراءات واضحة للتعافي.
تُعد أمن الاستضافة أمراً بالغ الأهمية لمواقع التجارة الإلكترونية؛ إذ يمكن أن تؤدي فترات التوقف عن العمل، أو التعديلات غير المصرح بها على المنتجات، أو حقن نصوص برمجية في عملية الدفع، أو انكشاف بيانات العملاء، إلى الإضرار بكل من الإيرادات وثقة العملاء.
10. تهديدات أمن التجارة الإلكترونية والمدفوعات
تواجه متاجر “ووردبريس” (WordPress) مخاطر إضافية؛ نظراً لأنها تعالج الطلبات، وحسابات العملاء، وتفاصيل الفوترة، والعناوين، ورموز الخصم، وعمليات الربط مع خدمات الدفع.
قد يحاول المهاجمون حقن نصوص برمجية خبيثة خاصة بعملية الدفع، أو إعادة توجيه العملاء إلى صفحات دفع احتيالية، أو الاستيلاء على حسابات مديري المتجر، أو تغيير إعدادات الدفع، أو استخراج المعلومات المخزنة في قاعدة بيانات WordPress.
تحذر إرشادات الأمان الرسمية الخاصة بـ WooCommerce من أن اختراق المتجر الإلكتروني قد يؤدي إلى خسائر مالية، والإضرار بالسمعة، وتراجع ثقة العملاء. وتوصي هذه الإرشادات بتأمين بيئة WordPress ككل، وتحديث القوالب والإضافات بانتظام، وحماية بيانات العملاء، واتباع ممارسات التطوير الآمنة.
ينبغي لأصحاب المتاجر إيلاء اهتمام خاص لـ:
- إضافات بوابات الدفع
- إضافات تخصيص صفحة إتمام الشراء
- ملحقات حساب العميل
- أدوات الاشتراك والعضوية
- برمجيات التحليلات والتتبع
- إضافات استيراد المنتجات
- عمليات الربط الخاصة بالشحن والضرائب
- حسابات المسؤولين ومديري المتاجر
ينبغي التعامل مع كل عملية تكامل باعتبارها جزءاً من النطاق الأمني للمتجر.
لا يشترط أن تظهر المشكلة الأمنية داخل WooCommerce نفسه حتى تؤثر على متجر يعمل به؛ إذ يمكن لثغرة أمنية في إضافة غير مرتبطة —سواء كانت خاصة بالنماذج، أو بناء الصفحات، أو التحليلات، أو أدوات الإدارة— أن تمنح المهاجم صلاحيات كافية لتعديل عملية إتمام الشراء.
أصبحت ثغرات البرمجيات مصدر قلق أوسع نطاقًا في مجال الأمن السيبراني. فقد فحص تقرير فيريزون لعام 2026 حول تحقيقات اختراق البيانات أكثر من 31,000 حادثة أمنية، ووجد أن استغلال الثغرات كان أسلوب الوصول الأولي في 31% من الاختراقات. ورغم أن هذا الرقم يشمل مؤسسات أخرى غير ووردبريس، إلا أنه يوضح سبب ضرورة قيام الشركات بتحديث برامجها المكشوفة بسرعة.
أضافت Wordfence عدد 2,738 ثغرة أمنية إلى قاعدة بياناتها الخاصة بثغرات WordPress خلال الربع الأول من عام 2026. ومن بين هذه الثغرات، صُنِّفت 198 ثغرة على أنها ثغرات شائعة وخطيرة قد يراها المهاجمون أهدافاً جذابة.
لذا، ينبغي لأصحاب المتاجر الإلكترونية مراقبة الثغرات الأمنية في الإضافات (plugins) باستمرار، بدلاً من الاكتفاء بعمليات فحص يدوية متقطعة.
11. صلاحيات المستخدم المفرطة
لا يحتاج كل مستخدم لـ WordPress إلى صلاحيات المدير.
عادةً ما يتمتع المسؤول بصلاحيات تثبيت الإضافات، وتغيير القوالب، وإنشاء المستخدمين، وتعديل الإعدادات، والتحكم في كل جزء من الموقع الإلكتروني تقريباً. لذا، فإن منح هذا الدور لعدد كبير من الأشخاص يزيد من حجم الضرر المحتمل في حال سرقة كلمة المرور، أو اختراق الجهاز، أو التعرض لرسائل التصيد الاحتيالي، أو ارتكاب خطأ غير مقصود.
يتضمن ووردبريس (WordPress) عدة أدوار قياسية لمستويات مختلفة من صلاحيات الوصول:
- المسؤول: تحكم كامل في معظم وظائف الموقع الإلكتروني.
- المحرر: يمكنه إدارة المحتوى ونشره من مستخدمين متعددين.
- المؤلف: يمكنه نشر وإدارة منشوراته الخاصة.
- مساهم: يمكنه كتابة المنشورات ولكن لا يمكنه نشرها.
- المشترك: يمكنه إدارة ملفه الشخصي فقط.
يوفر WooCommerce أيضاً أدواراً مثل “العميل” و”مدير المتجر“. ويمكن لمدير المتجر إدارة العديد من وظائف المتجر دون الحصول بالضرورة على صلاحيات إدارية كاملة.
اتبع مبدأ “الحد الأدنى من الصلاحيات”: يجب أن يحصل كل شخص وخدمة وتطبيق فقط على الصلاحيات اللازمة لإنجاز المهام الموكلة إليهم.
راجع حسابات المستخدمين بانتظام. احذف الحسابات الخاصة بالموظفين السابقين والوكالات والمطورين والمتعاقدين المؤقتين. استبدل الحسابات المشتركة بحسابات فردية؛ لضمان إمكانية تتبع الإجراءات المهمة وربطها بالمستخدم الصحيح.
ينبغي إيلاء نفس القدر من الاهتمام لمفاتيح واجهة برمجة التطبيقات، وكلمات مرور التطبيقات، وبيانات اعتماد بيئة الاختبار، وحسابات الاستضافة، وصلاحيات نقل الملفات. قد يظل التكامل القديم يشكل خطرًا أمنيًا حتى بعد إزالة إضافة ووردبريس المرتبطة به.
12. نسخ احتياطية مفقودة أو غير قابلة للاستخدام
لا تمنع النسخة الاحتياطية وقوع الهجوم، ولكنها يمكن أن تحسّن عملية التعافي بشكل كبير.
بدون نسخة احتياطية صالحة للاستخدام، قد يعجز مالك الموقع عن استعادة المنتجات المحذوفة، أو الصفحات المتضررة، أو سجلات العملاء، أو ملفات الإعدادات، أو الإصدارات السابقة من الأكواد المعدَّلة.
يتطلب النسخ الاحتياطي الكامل لموقع ووردبريس (WordPress) كلاً من ملفات الموقع وقاعدة البيانات؛ وتوضح وثائق ووردبريس الرسمية أن كلا المكونين ضروريان لاستعادة موقع ووردبريس نموذجي بشكل كامل.
يمكن أن تحتوي ملفات ووردبريس على:
- الإضافات والقوالب
- الصور والمستندات المرفوعة
- ملفات التكوين
- رمز مخصص
- تعليمات على مستوى الخادم
يمكن أن تحتوي قاعدة البيانات على:
- المقالات والصفحات
- إعدادات الموقع
- حسابات المستخدمين
- معلومات المنتج
- الطلبات وتفاصيل العملاء
- إعدادات الإضافات والقوالب
ينبغي إجراء النسخ الاحتياطي تلقائياً وتخزين النسخ في مكان منفصل عن حساب الاستضافة الرئيسي؛ فإذا تم تخزين جميع النسخ الاحتياطية على الخادم نفسه الذي تعرض للاختراق، فقد يؤدي هجوم ما أو تعطل الخادم إلى إتلاف الموقع الأصلي ونسخه الاحتياطية في آنٍ واحد.
يعتمد التردد المناسب لإجراء النسخ الاحتياطي على وتيرة التغييرات التي تطرأ على الموقع؛ فقد يتطلب الموقع الإلكتروني البسيط للشركة نسخاً احتياطياً يومياً، في حين قد يحتاج متجر إلكتروني نشط إلى إجراء نسخ احتياطي لقاعدة البيانات بوتيرة أكثر تكراراً للحد من عدد الطلبات المفقودة أثناء عملية الاستعادة.
والأهم من ذلك، اختبر عملية الاستعادة؛ إذ لا ينبغي اعتبار النسخة الاحتياطية موثوقة ما لم تتم استعادتها بنجاح في بيئة آمنة.
قائمة التحقق من أمان ووردبريس
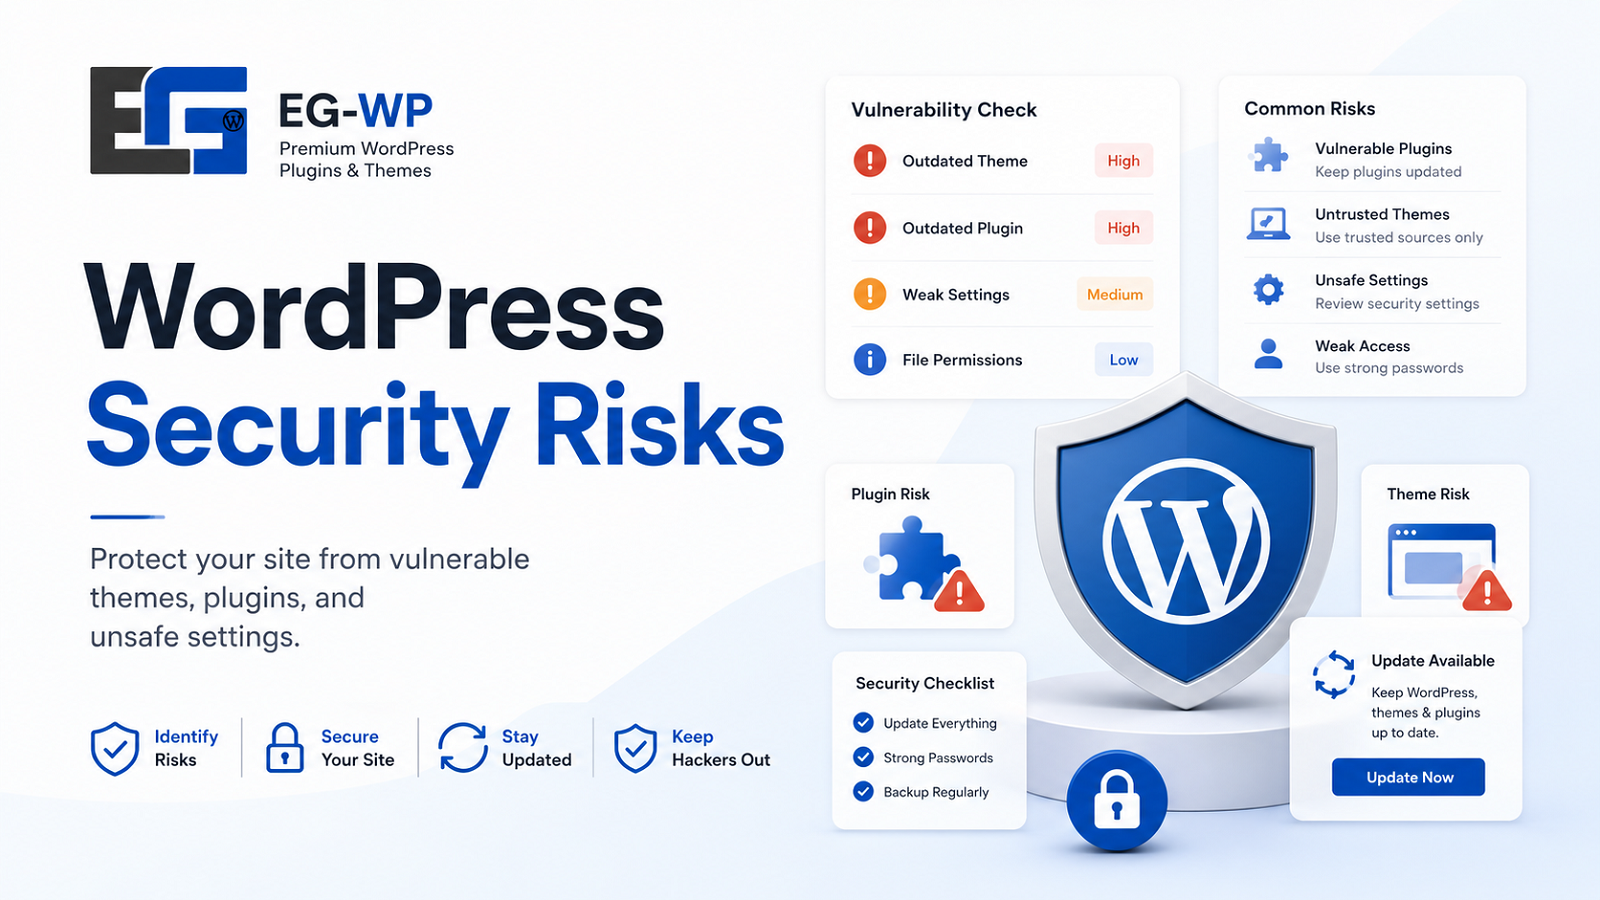
استخدم قائمة التحقق هذه للحد من المخاطر الأمنية الأكثر شيوعاً المتعلقة بإضافات وقوالب ووردبريس (WordPress):
- حافظ على تحديث نواة ووردبريس.
- قم بتحديث الإضافات والقوالب على الفور.
- أزِل الإضافات والسمات غير المستخدمة.
- استبدل المنتجات المتروكة.
- قم بتنزيل الملفات من مصادر موثوقة فقط.
- استخدم كلمات مرور قوية وفريدة.
- فعِّل المصادقة الثنائية.
- قَيِّد حسابات المسؤولين.
- راجع المستخدمين ومفاتيح واجهة برمجة التطبيقات (API) وعمليات التكامل.
- قم بتثبيت بروتوكول HTTPS على الموقع الإلكتروني بأكمله.
- استخدم مزود استضافة ووردبريس موثوقاً.
- قم بتهيئة إعدادات الأمان وصلاحيات الملفات على الخادم.
- أضف حمايةً تتمثل في جدار حماية وفحصٍ للبرمجيات الخبيثة.
- راقب الثغرات المعروفة في الإضافات والقوالب.
- قم بإجراء نسخ احتياطي لكل من الملفات وقواعد البيانات.
- احفظ النسخ الاحتياطية بعيداً عن الخادم الرئيسي.
- اختبر النسخ الاحتياطية وعملية الاستعادة.
- استخدم بيئة تجريبية للتحديثات الرئيسية.
- راقب التغييرات غير المتوقعة في الملفات والحسابات.
- أعِدَّ خطةً مكتوبةً للاستجابة للحوادث.
توصي ووردبريس (WordPress) أيضاً بتقييد أذونات الملفات قدر الإمكان من الناحية العملية؛ إذ أن الملفات القابلة للكتابة دون داعٍ قد تزيد من المخاطر، ولا سيما في بيئات الاستضافة المشتركة.
الأسئلة الشائعة
هل ووردبريس آمن؟
يُمكن أن يُوفّر ووردبريس أساسًا آمنًا عند تحديثه وتكوينه بشكل صحيح ودعمه باستضافة آمنة. وتعتمد العديد من الاختراقات على إضافات ضعيفة، أو بيانات اعتماد مسروقة، أو ملفات ضارة، أو إعدادات خادم غير سليمة، وليس على نواة ووردبريس وحدها.
هل إضافات ووردبريس آمنة؟
تُعد العديد من الإضافات آمنة للاستخدام، ولكن لا ينبغي اعتبار أي إضافة خالية تماماً من المخاطر بشكل دائم؛ لذا احرص على اختيار المنتجات التي تحظى بصيانة مستمرة، وثبّت التحديثات، وتابع تقارير الثغرات الأمنية، وأزِل الإضافات التي لم تعد بحاجة إليها.
هل يمكن للإضافات غير النشطة أن تشكل مخاطر أمنية؟
قد تظل ملفات الإضافة غير النشطة موجودة على الخادم؛ لذا فإن إزالة الإضافات غير المستخدمة تقلل من الأكواد البرمجية غير الضرورية وتُسهّل صيانة الموقع الإلكتروني.
هل أحتاج إلى إضافة أمان لـ WordPress؟
يمكن لملحق أمان موثوق أن يضيف ميزات مفيدة مثل فحص البرامج الضارة، وحماية تسجيل الدخول، وقواعد جدار الحماية، وتنبيهات الأمان. مع ذلك، لا يمكنه أن يحل محل الاستضافة الآمنة، والتحديثات، والنسخ الاحتياطية، والمصادقة القوية، واختيار الإضافات بعناية.
ما مدى تكرار تحديث إضافات وقوالب ووردبريس؟
Check for updates frequently and prioritize security-related releases. Critical vulnerabilities may require immediate action, while major feature updates may benefit from staging-site testing before deployment.
الأفكار النهائية
لا يُعد تأمين “ووردبريس” (WordPress) مهمة إعداد تُنجز لمرة واحدة، بل هو عملية مستمرة تشمل التحديثات، والتحكم في الوصول، واستخدام برمجيات موثوقة، والمراقبة، والنسخ الاحتياطي، والاستعداد لعمليات الاستعادة.
تمنح الإضافات والقوالب منصة “ووردبريس” (WordPress) قوتها، ولكن ينبغي أن يكون لكل منتج مُثبَّت غرضٌ واضح، ومصدرٌ موثوق، ومسارٌ نشط للتحديثات، وتوافقٌ مع بقية أجزاء الموقع.
بالنسبة لعملاء EG-WP، ينبغي أن تتجاوز عملية اختيار إضافة (Plugin) أو قالب (Theme) ووردبريس مجرد المقارنة بين الميزات والأسعار؛ إذ يجب مراعاة عوامل مثل الصيانة، وتوفر التحديثات، وموثوقية المصدر، والتوافق التقني، والدعم طويل الأمد قبل إضافة أي منتج إلى موقع إلكتروني فعّال.
عادةً ما تكون حماية مجموعة أصغر ومُصانة بعناية من الإضافات والقوالب أسهل من حماية موقع إلكتروني مليء بالإضافات غير المستخدمة أو القديمة.
احرص على التحديث المستمر، وقَيِّد صلاحيات الوصول، وراقب موقعك الإلكتروني، ولا تفترض أبداً أن موقع “ووردبريس” (WordPress) الذي يعمل بشكل سليم هو بالضرورة موقع آمن.


لا يوجد تعليق